سالها امنیت در بسیاری از سازمانها به معنای ساختن دیوارهای بلندتر دور شبکه، اضافهکردن چند مرحله احراز هویت و سختترکردن مسیر دسترسی بود. اما با انتقال بخش بزرگی از بانکداری، پرداخت و خدمات سازمانی به فضای دیجیتال، این تعریف دیگر جواب نمیدهد. امروز مسئله فقط جلوگیری از ورود یک مهاجم نیست؛ سازمان باید در هر لحظه بداند چه کسی پشت یک درخواست قرار دارد، با چه سطحی از اختیار وارد شده، یک تراکنش یا تأیید تا چه اندازه قابل اعتماد است و در عین حال چگونه میتوان این کنترلها را بدون فرسودهکردن کاربر اعمال کرد.
همین تغییر، «هویت» و «اعتماد دیجیتال» را به یکی از مسائل اصلی معماری خدمات دیجیتال تبدیل کرده است. رهسا که فعالیتش را بیش از دو دهه قبل با زیرساخت کلید عمومی، رمزنگاری و امضای دیجیتال آغاز کرده، حالا بخش مهمی از تمرکز خود را روی مدیریت هویت و دسترسی، احراز هویت بدون رمز عبور و امنیت مبتنی بر ریسک گذاشته است. با مرتضی اسدی، مدیرعامل رهسا، درباره این تغییر مسیر و این پرسش گفتوگو کردیم که اعتماد در دنیای دیجیتال دقیقاً چگونه ساخته میشود.
امنیت باید در معماری خدمت ساخته شود
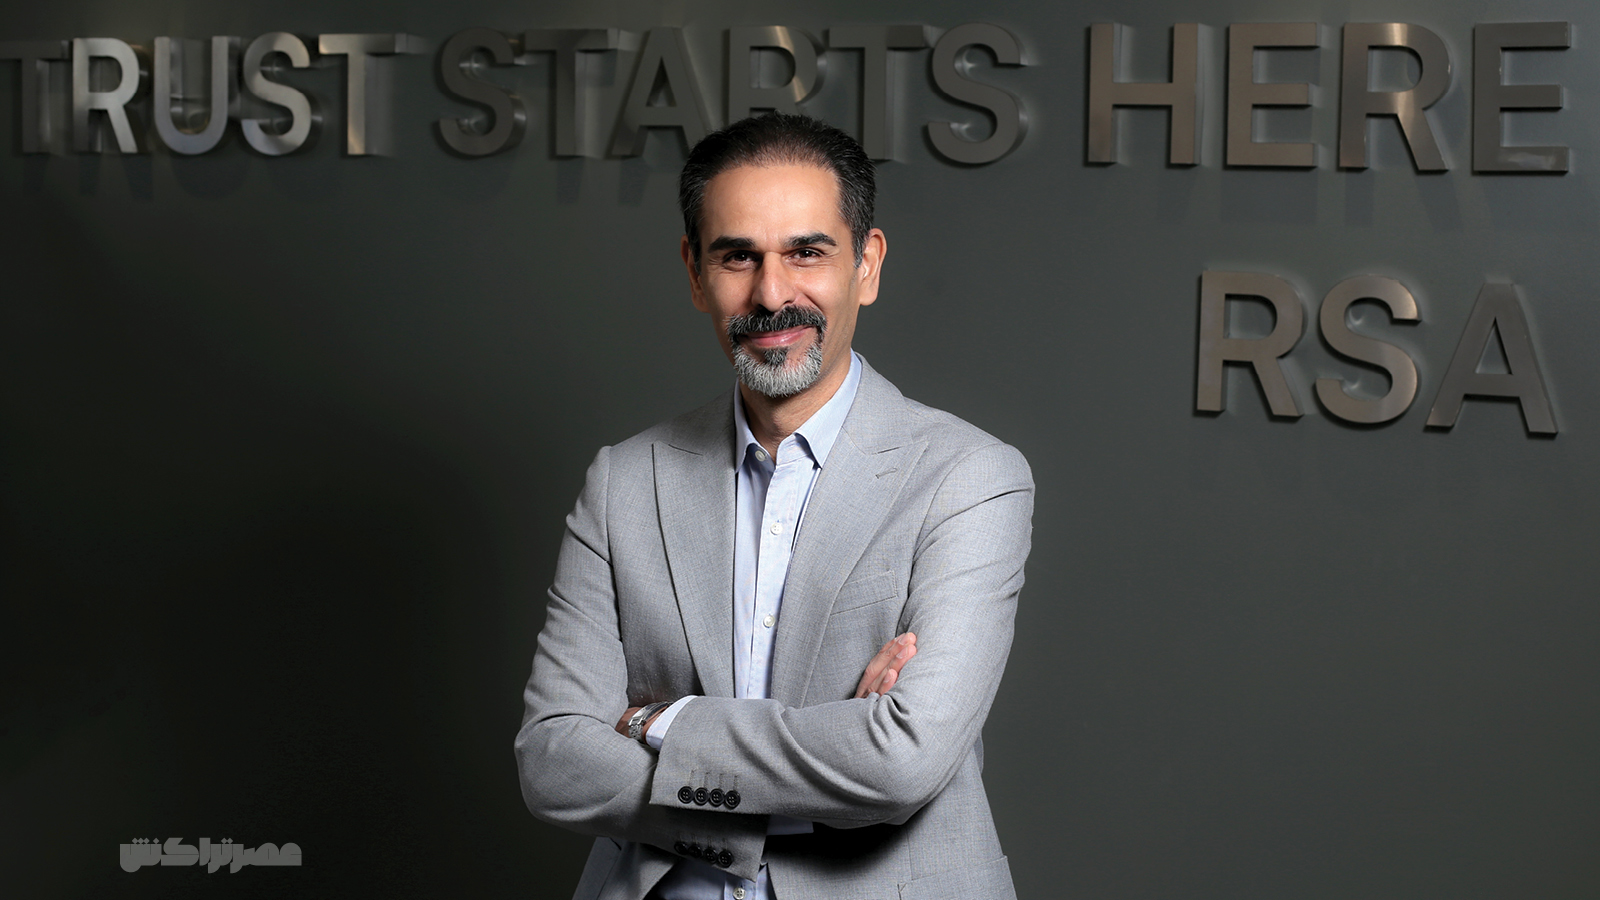
مرتضی اسدی، مدیرعامل رهسا ابتدا درباره نقطه آغاز فعالیت رهسا توضیح میدهد که شکلگیری این شرکت تقریباً همزمان با ورود جدیتر مفاهیمی مانند تجارت الکترونیکی و امضای دیجیتال به فضای قانونی و کسبوکاری کشور بوده است؛ دورهای که بسیاری از سازمانها برای تأمین راهکارهای امنیتی، وابستگی زیادی به محصولات و دانش فنی خارجی داشتند. او میگوید:
«رهآورد سامانههای امن با هدف توسعه زیرساختهای امنیت اطلاعات و ارائه راهکارهای بومی در حوزه رمزنگاری، زیرساخت کلید عمومی و احراز هویت دیجیتال تأسیس شد. زمانی که ما شروع کردیم، بسیاری از سازمانهای دولتی و خصوصی در این حوزه به راهکارهای خارجی وابسته بودند و تلاش کردیم دانش فنی و توان طراحی و پیادهسازی این زیرساختها را در داخل کشور توسعه دهیم. ما از ابتدا معتقد بودیم امنیت باید جزئی از معماری اصلی خدمت باشد، نه قابلیتی که پس از طراحی محصول به آن اضافه شود.»
اسدی میگوید رهسا امروز خودش را صرفاً تولیدکننده نرمافزار یا فروشنده محصول امنیتی نمیداند: «ما تلاش کردهایم شریک راهبردی سازمانها در ایجاد اعتماد دیجیتال باشیم؛ یعنی از مرحله شناخت مسئله و طراحی معماری تا اجرا، یکپارچهسازی، توسعه و پشتیبانی در کنار مشتری حضور داشته باشیم.»
اعتماد دیجیتال؛ مفهومی فراتر از احراز هویت
طبق صحبتهای اسدی، فعالیت رهسا با زیرساخت کلید عمومی و راهکارهای مدیریت گواهی دیجیتال شروع شد؛ حوزهای که امکان احراز اصالت، امضای دیجیتال و تبادل امن اطلاعات را فراهم میکند و یکی از پایههای مهم اعتماد در فضای الکترونیکی است. اسدی در توضیح مفهوم اعتماد دیجیتال میگوید: «اعتماد دیجیتال برای ما یک محصول یا یک فناوری واحد نیست. اعتماد دیجیتال زمانی شکل میگیرد که سازمان بتواند نسبت به هویت طرفین، سطح دسترسی، صحت و تمامیت اطلاعات، معتبر بودن تأییدها و تراکنشها و قابلیت پیگیری رویدادها اطمینان داشته باشد. این زنجیره از احراز هویت شروع میشود، اما به همانجا ختم نمیشود؛ مدیریت دسترسی، امضای دیجیتال، حفاظت از کلیدها و گواهیها، امنیت تراکنش و ثبت قابل اتکای رویدادها همگی اجزای یک معماری اعتماد هستند.»
به گفته او، همین نگاه باعث شده سبد راهکارهای رهسا در طول زمان توسعه پیدا کند. او در این خصوص میگوید: «در مقطعی نیاز بازار روی احراز هویت دومرحلهای و چندعاملی بود؛ بعد موضوعات امنیت تراکنش، مدیریت کلید و حفاظت از زیرساختهای حساس پررنگ شد و در سالهای اخیر نیز مدیریت یکپارچه هویت و دسترسی، احراز هویت تطبیقی و فناوریهای بدون رمز عبور اهمیت بیشتری پیدا کردهاند. ما اینها را محصولات جدا از هم نمیبینیم؛ اجزای مختلف یک معماری واحد برای اعتماد دیجیتال هستند.»
«نشانه»؛ پلتفرم مدیریت هویت و دسترسی در سازمان
یکی از محورهای اصلی توسعه محصولات رهسا در سالهای اخیر، پلتفرم مدیریت هویت و دسترسی «نشانه» بوده است. اسدی میگوید: «با افزایش تعداد سامانهها، کانالهای دیجیتال، APIها، کاربران سازمانی و مشتریان، مدیریت هویت دیگر نمیتواند بهصورت جزیرهای در هر سامانه انجام شود. سازمان به یک لایه مشترک نیاز دارد که هویت را بشناسد، سیاستهای دسترسی را اعمال کند و روش احراز هویت را متناسب با نوع خدمت و سطح ریسک انتخاب کند.»
او «نشانه» را پاسخ رهسا به همین تغییر میداند و توضیح میدهد که نشانه را بهعنوان یک پلتفرم مدیریت هویت و دسترسی توسعه دادهاند تا سازمان بتواند مدیریت هویت، ورود یکپارچه، احراز هویت چندعاملی و بدون رمز عبور، سیاستهای دسترسی و کنترلهای مبتنی بر ریسک را در یک چهارچوب منسجم مدیریت کند: «ارزش اصلی چنین پلتفرمی این نیست که یک مرحله احراز هویت دیگر به کاربر اضافه کند؛ ارزش آن این است که سازمان بتواند در نقاط مختلف خدمت، تصمیم درستتری درباره اعتماد بگیرد.»
اسدی تأکید میکند که این نگاه بهویژه در سازمانهای بزرگ اهمیت پیدا میکند: «وقتی دهها یا صدها سامانه دارید، اگر هر سامانه منطق هویت و احراز هویت خودش را داشته باشد، هم تجربه کاربری پیچیده میشود، هم مدیریت امنیت دشوارتر و هم اعمال سیاستهای یکپارچه تقریباً غیرممکن میشود. هدف ما در نشانه این است که هویت به یک قابلیت زیرساختی مشترک برای خدمات سازمان تبدیل شود.»
در کنار این موضوع، بخشی از تحقیق و توسعه رهسا نیز به فناوریهای احراز هویت بدون رمز عبور اختصاص یافته است. اسدی توضیح میدهد: «حرکت جهانی به سمت Passwordless Authentication جدی است و استانداردهایی مانند FIDO امکان میدهند وابستگی به گذرواژه کاهش پیدا کند. برای ما این فناوریها بخشی از همان معماری هویت هستند؛ یعنی سازمان بتواند در جایی که لازم است از روشهای قویتر، سادهتر و مقاومتر در برابر فیشینگ استفاده کند، بدون اینکه تجربه کاربر قربانی امنیت شود.»
پایان تدریجی دوران رمز عبور
اسدی معتقد است یکی از مهمترین تغییرات در حوزه هویت دیجیتال، کاهش وابستگی به رمز عبور است. او در این باره میگوید: «رمز عبور سالها ابزار اصلی احراز هویت بوده، اما امروز خودش به یکی از نقاط پرریسک تبدیل شده است. فیشینگ، سرقت یا استفاده مجدد از رمزها و حتی اشتراکگذاری آنها باعث شده سازمانها بهدنبال مدلی باشند که هم امنیت بیشتری ایجاد کند و هم کاربر مجبور نباشد برای هر سرویس یک رمز دیگر به خاطر بسپارد.»
او FIDO و FIDO2 را از مهمترین پایههای این تغییر میداند و میگوید: «مزیت رویکرد FIDO این است که تجربه احراز هویت را از دانستن یک راز مشترک مثل پسورد فاصله میدهد. کاربر میتواند با یک احرازگر امن، از جمله ابزارهای سختافزاری یا قابلیتهای امن دستگاه، هویت خود را تأیید کند و سازمان نیز در برابر فیشینگ و سرقت اعتبارنامه مقاومت بیشتری به دست آورد. از نگاه کسبوکار، یعنی امنیت بالاتر با اصطکاک کمتر برای کاربر.»
به گفته اسدی، رهسا Passwordless را یک قابلیت جانبی نمیبیند:
«در نشانه، هدف ما این است که سازمان بتواند متناسب با سیاست و حساسیت هر خدمت، از روشهای بدون رمز عبور و مبتنی بر FIDO استفاده کند. ممکن است در یک خدمت تجربه ورود بسیار ساده باشد و در یک عملیات حساس، احراز هویت قویتری لازم شود. مهم این است که این تصمیم در یک معماری یکپارچه هویت گرفته شود، نه اینکه هر سامانه بهصورت جداگانه راهکار خودش را پیادهسازی کند.»
هویت قابل اعتماد، پایه بانکداری دیجیتال
بخش مهمی از بازار رهسا را صنایع بانکی، پرداخت و مالی تشکیل میدهند؛ صنایعی که طی سالهای گذشته بخش قابل توجهی از خدمات خود را از شعبه و کانالهای حضوری به محیط دیجیتال منتقل کردهاند. اسدی درباره نقش هویت و اعتماد دیجیتال در این تحول میگوید: «بانکداری دیجیتال بدون هویت قابل اعتماد معنا ندارد. وقتی مشتری دیگر الزاماً مقابل متصدی بانک قرار نمیگیرد، سازمان باید بتواند در فضای دیجیتال همان سطح یا حتی سطح بالاتری از اطمینان ایجاد کند؛ چه در افتتاح حساب، چه در انعقاد قرارداد، چه در تأیید یک تراکنش و چه در دسترسی کارکنان و شرکای تجاری به سامانههای حساس.»
او معتقد است اعتماد دیجیتال زمانی شکل میگیرد که چند لایه در کنار هم کار کنند: «PKI و امضای دیجیتال برای اعتبار و قابلیت استناد اسناد اهمیت دارند، مدیریت هویت مشخص میکند چه کسی با چه اختیاری وارد خدمت شده و فناوریهای Passwordless و FIDO کمک میکنند خود فرایند احراز هویت نیز امنتر و سادهتر شود. وقتی این اجزا کنار هم قرار میگیرند، سازمان میتواند بخش بسیار بزرگتری از فرایندهای حضوری را با اطمینان به فضای دیجیتال منتقل کند.»
به اعتقاد اسدی، در سالهای آینده حرکت به سمت هویت دیجیتال و مدلهایی که در آنها اعتبار هویت متناسب با نوع خدمت مدیریت میشود، سرعت بیشتری خواهد گرفت: «مسئله فقط این نیست که بدانیم فرد چه کسی است. باید بدانیم برای خدمتی که میخواهد دریافت کند چه سطحی از اعتماد لازم است. ممکن است یک خدمت کمریسک با کنترل سادهتری ارائه شود و یک عملیات حساس به احراز هویت قویتر یا تأیید مجدد نیاز داشته باشد. این همان نقطهای است که امنیت، تجربه کاربری و مدیریت ریسک باید در کنار هم دیده شوند.»
امنیت متناسب با ریسک، نه مانع تجربه کاربر
یکی از چالشهای قدیمی امنیت، تعارض میان افزایش کنترلها و تجربه کاربری است. اسدی میگوید: «امنیت زمانی ارزشمند است که دستوپای کاربر را نبندد. اگر برای هر خدمت، بدون توجه به ریسک آن، چند مرحله ثابت امنیتی تعریف کنیم، در نهایت کاربر بهدنبال راه دور زدن کنترلها میرود و خود امنیت تضعیف میشود.»
او ادامه میدهد: «نگاه ما این است که کنترل امنیتی باید تا جای ممکن هوشمند و متناسب با ریسک باشد. اگر شرایط عادی است، تجربه کاربر باید ساده باقی بماند؛ اگر رفتار، نوع خدمت یا شرایط دسترسی ریسک بالاتری ایجاد میکند، همانجا سطح کنترل افزایش پیدا کند. این رویکرد هم هزینه سازمان را منطقیتر میکند و هم امنیت را در نقطهای اعمال میکند که واقعاً به آن نیاز داریم.»
مزیت رقابتی در اجرا و یکپارچهسازی
بازار امنیت طی سالهای اخیر بازیگران بیشتری پیدا کرده و سازمانها نیز نسبت به گذشته شناخت دقیقتری از محصولات امنیتی دارند. اسدی معتقد است در چنین بازاری، صرفاً داشتن یک محصول نمیتواند مزیت رقابتی پایداری ایجاد کند. او توضیح میدهد: «مزیت اصلی رهسا را ترکیب تجربه، دانش تخصصی، سرمایه انسانی و شناخت عمیق از نیاز بازار ایران میدانم. در پروژه امنیتی، صرف فروش محصول کافی نیست. توان طراحی معماری، یکپارچهسازی با زیرساخت موجود، سفارشیسازی در جایی که واقعاً لازم است، انطباق با الزامات سازمان و پشتیبانی بلندمدت اهمیت زیادی دارد.»
به گفته او، تجربه حضور در پروژههای بزرگ نیز بخشی از سرمایه انباشته شرکت است: «در امنیت، بسیاری از چالشها روی کاغذ دیده نمیشوند و در مقیاس واقعی پروژه خودشان را نشان میدهند. تجربهای که طی بیش از بیست سال در پروژههای بانکی، دولتی و صنعتی به دست آمده، کمک میکند مسئله مشتری را فقط از زاویه محصول نبینیم.»
اسدی بر همین اساس تأکید میکند که رهسا میخواهد رابطه خود با مشتری را فراتر از قرارداد فروش نرمافزار تعریف کند. او در این باره میگوید: «در بسیاری از پروژهها، مسئله اصلی خرید یک نرمافزار نیست؛ مسئله این است که چگونه یک فرایند حساس را بهصورت پایدار و قابل اعتماد دیجیتالی کنیم. اینجا طراحی معماری، یکپارچهسازی، مدیریت تغییر، آموزش و پشتیبانی اهمیت پیدا میکند. ما تلاش کردهایم مشتری مطمئن باشد که در این مسیر تنها نمیماند.»
اعتماد دیجیتال در قلب فرایندهای حیاتی
محصولات و خدمات رهسا امروز در بانکداری، پرداخت، بازار سرمایه، بیمه، اپراتورهای مخابراتی، سازمانهای دولتی و شرکتهای صنعتی مورد استفاده قرار میگیرند. با این حال، اسدی میگوید برای رهسا صرف تعداد مشتریان معیار اصلی نیست. او اینطور توضیح میدهد: «برای ما مهم است که راهکار در چه فرایندی استفاده میشود و چه سطحی از اعتماد باید ایجاد کند. گاهی یک سامانه میلیونها کاربر دارد و گاهی تعداد کاربران محدود است، اما همان چند کاربر درباره یک تصمیم یا تراکنش بسیار مهم سازمانی اقدام میکنند.»
او به تجربه رهسا در پروژههای بانکی، زیرساخت کلید عمومی، امضای دیجیتال و احراز هویت اشاره میکند و میگوید: «پروژههایی برای ما ارزشمندترند که امنیت در آنها مستقیماً به امکان توسعه یک خدمت یا کاهش یک ریسک واقعی کسبوکار منجر شده باشد.»
یکی از نمونههایی که اسدی مطرح میکند، پروژه امنسازی فرایندهای مناقصه و مزایده در صنعت پتروشیمی است. او توضیح میدهد: «در مناقصه و مزایده فقط با یک سامانه اداری روبهرو نیستیم. اطلاعات مالی و تجاری حساس است، چند گروه مختلف در فرایند نقش دارند و هرگونه ابهام درباره هویت افراد، زمان ثبت یا بازگشایی پیشنهاد، تغییر اطلاعات یا نحوه تأیید تصمیمها میتواند برای سازمان ریسک جدی ایجاد کند.»
به گفته او، در این پروژه مسئله از «اضافه کردن یک ابزار امنیتی» فراتر بوده است: «ابتدا باید مشخص میشد در هر مرحله چه کسی مجاز به چه اقدامی است، چه اطلاعاتی تا چه زمانی باید محرمانه بماند، کدام تأییدها باید قابل استناد باشند و سازمان در صورت بروز اختلاف چگونه بتواند مسیر رویدادها را بازسازی کند. بر همین اساس، احراز هویت قوی، کنترل دسترسی، حفاظت از اطلاعات، ثبت رویدادها و سازوکارهای تأیید جمعی در خود فرایند کسبوکار طراحی شدند.»
اسدی ادامه میدهد: «یکی از نکات مهم در چنین فرایندی این است که تصمیمهای حساس نباید در اختیار یک فرد یا تعداد محدودی از افراد باشد. برای نمونه، میتوان بازگشایی پیشنهادها یا تأیید یک مرحله حساس را منوط به تأیید حدنصاب مشخصی از اعضای کمیته مناقصات کرد؛ یعنی تا تعداد تعیینشدهای از اعضای مجاز، هرکدام با هویت خود تأیید نکنند، فرایند به مرحله بعد نرود. این مدل، اختیار فردی را کاهش میدهد و امکان اقدام خارج از روال، دستکاری یا تبانی میان تعداد محدودی از افراد را به شکل محسوسی محدود میکند.»
طبق صحبتهای مدیرعامل رهسا، ارزش چنین پروژهای برای آنها در این است که امنیت مستقیماً وارد قلب یک فرایند اقتصادی حساس میشود:
«هدف فقط این نیست که ورود به سامانه امن باشد؛ هدف این است که از ابتدا تا انتهای فرایند بتوان درباره هویت طرفین، محرمانگی و تمامیت پیشنهادها، ترتیب و اعتبار تأییدها و رعایت قواعد تصمیمگیری جمعی اطمینان ایجاد کرد. این همان تعریفی است که ما از اعتماد دیجیتال در عمل داریم.»
او میگوید این پروژهها نشان میدهند اعتماد دیجیتال محدود به بانکداری نیست. هرجا یک تصمیم مهم، تبادل اطلاعات حساس، قرارداد، تأیید یا تراکنش وجود دارد، مسئله اعتماد هم وجود دارد و باید در خود فرایند طراحی شود.
مسئله امضای دیجیتال دیگر فقط فناوری نیست
با وجود توسعه زیرساختهای امضای دیجیتال در ایران، هنوز بسیاری از سازمانها همه فرایندهای خود را بر این بستر منتقل نکردهاند. اسدی معتقد است مانع اصلی امروز الزاماً فنی نیست. او در این باره میگوید: «خود فناوری امضای دیجیتال سالهاست به بلوغ رسیده و بخش مهمی از زیرساختهای لازم نیز ایجاد شده است. چالش اصلی در بسیاری از سازمانها بازطراحی فرایند، پذیرش سازمانی، یکپارچهسازی سامانهها و در برخی کاربردها شفافشدن رویههای حقوقی و اجرایی است.»
او تأکید میکند که اضافهکردن امضای دیجیتال به یک فرایند کاغذی الزاماً تحول ایجاد نمیکند. به گفته اسدی، اگر همان فرایند قدیمی را بدون تغییر منطق آن فقط الکترونیکی کنیم، بخش زیادی از ظرفیت فناوری استفاده نمیشود. درنتیجه باید از ابتدا بررسی شود چه کسی باید امضا کند، در چه نقطهای، با چه اختیاری، چه چیزی را تأیید میکند و نتیجه این تأیید چگونه در ادامه فرایند استفاده میشود.
به اعتقاد مدیرعامل رهسا، توسعه بیشتر امضای دیجیتال نیازمند همکاری همزمان قانونگذار، ارائهدهندگان فناوری و سازمانهای بهرهبردار است: «طی سالهای اخیر پیشرفت خوبی اتفاق افتاده و کاربرد امضای دیجیتال بیشتر شده است، اما همچنان ظرفیت بزرگی برای تبدیل فرایندهای سنتی به فرایندهای واقعاً دیجیتال وجود دارد.»
Zero Trust و بازتعریف مرزهای امنیت
از نگاه مدیرعامل رهسا، یکی از مهمترین تغییرات پیش روی بازار امنیت، عبور از مدلهای سنتی مبتنی بر مرز شبکه است. فراگیرشدن خدمات ابری، بانکداری باز، APIها، دورکاری، زنجیرههای تأمین دیجیتال و سرویسهای هوشمند باعث شده سازمان نتواند صرفاً با ایجاد یک مرز میان «داخل امن» و «خارج ناامن» مسئله امنیت را حل کند.
اسدی مدیریت هویت دیجیتال و معماری Zero Trust را از مهمترین جهتگیریهای سالهای آینده میداند و توضیح میدهد: «در معماریهای جدید، صرف اینکه کاربر داخل شبکه است یا یکبار احراز هویت شده، دلیل کافی برای اعتماد دائمی نیست. سازمان باید بتواند هویت کاربر، دستگاه، سرویس و زمینه هر درخواست را متناسب با ریسک آن ارزیابی کند.»
او ادامه میدهد: «Zero Trust برای ما به معنای بیاعتمادی مطلق نیست؛ به معنای این است که اعتماد باید قابل سنجش، محدود به همان نیاز و قابل بازنگری باشد. اینجاست که مدیریت هویت و دسترسی اهمیت اساسی پیدا میکند، چون بخش بزرگی از تصمیم امنیتی به این برمیگردد که چه کسی، با چه نقشی و در چه شرایطی میخواهد به چه خدمتی دسترسی داشته باشد.»
اسدی معتقد است اضافهکردن پیدرپی موانع امنیتی نیز پاسخ مناسبی نیست: «هر روز نمیتوانیم یک پسورد، بعد رمز پویا و بعد یک مرحله ثابت دیگر به کاربر اضافه کنیم. نتیجه این مسیر سختترشدن تجربه کاربری است. معماری درست باید بتواند برای خدمت کمریسک تجربه سادهتری ایجاد کند و در نقطه پرریسک، کنترل را افزایش دهد. پلتفرمهایی مانند نشانه دقیقاً در همین مسیر معنا پیدا میکنند؛ چون تصمیم هویتی و سطح احراز هویت را میتوانند به سیاست و ریسک خدمت متصل کنند.»
هوش مصنوعی در دو سوی نبرد سایبری
هوش مصنوعی بخش دیگری از تغییرات بازار امنیت سایبری است. به گفته اسدی، این فناوری از یک سو امکانات تازهای در اختیار مهاجمان قرار داده و از سوی دیگر میتواند ابزارهای دفاعی سازمانها را نیز قدرتمندتر کند. او توضیح میدهد: «هوش مصنوعی هزینه و زمان برخی حملات را کاهش داده و امکان شخصیسازی بیشتر مهندسی اجتماعی، جعل محتوا و حتی جعل هویت را فراهم کرده است. بنابراین سازمانها باید انتظار داشته باشند حملات متقاعدکنندهتر و هدفمندتر شوند.»
در مقابل، هوش مصنوعی میتواند در تحلیل حجم بالای رویدادهای امنیتی، شناسایی رفتارهای غیرعادی و تصمیمگیری سریعتر نیز نقش داشته باشد. اسدی میگوید: «در سمت دفاع، تحلیل رفتار کاربران و سرویسها، کشف ناهنجاری و تشخیص الگوهایی که با روشهای سنتی بهسادگی دیده نمیشوند، میتواند به شکل جدی تقویت شود. به همین دلیل ما هوش مصنوعی را نه صرفاً بهعنوان یک فناوری مستقل، بلکه بهعنوان لایهای میبینیم که میتواند تصمیمهای امنیتی و هویتی را هوشمندتر کند.»
به نظر اسدی آینده امنیت سایبری از کنار هم قرار گرفتن زیرساختهای اعتماد دیجیتال، رمزنگاری، مدیریت هویت و سامانههای هوشمند تحلیل ریسک شکل میگیرد: «سازمان باید بتواند بر اساس داده و شرایط واقعی، سطح اعتماد را بهصورت پویا مدیریت کند.»
تحقیق و توسعه در بازاری که متوقف نمیشود
تحقیق و توسعه بخش دیگری از برنامه رهساست. اسدی میگوید ماهیت بازار امنیت بهگونهای است که شرکت نمیتواند برای مدت طولانی فقط به محصولات موجود اتکا کند. او اینطور توضیح میدهد: «در صنعت امنیت، نوآوری یک انتخاب نیست؛ ضرورت است. تهدیدها، استانداردها، مدلهای کسبوکار و حتی انتظار کاربران دائماً تغییر میکنند. اگر محصول امنیتی همراه با این تغییرات توسعه پیدا نکند، خیلی سریع بخشی از اثربخشی خود را از دست میدهد.»
تعامل با دانشگاهها، حضور در اکوسیستم فناوری، رصد استانداردهای روز دنیا و سرمایهگذاری روی فناوریهای نوظهور از جمله مسیرهایی است که به گفته اسدی در رهسا دنبال میشود:
«بخشی از محصولاتی که امروز در سبد رهسا داریم، نتیجه رصد روندهایی است که چند سال قبل هنوز تقاضای گستردهای برای آنها در بازار وجود نداشت. اگر یک شرکت امنیتی منتظر بماند تا نیاز کاملاً عمومی شود و بعد تازه توسعه را شروع کند، معمولاً دیر وارد شده است.»
او پلتفرم نشانه و توسعه قابلیتهای مرتبط با Passwordless، مدیریت هویت و تحلیل ریسک را نیز در همین مسیر قرار میدهد و میگوید: «ما تلاش میکنیم محصول را فقط برای مسئله امروز مشتری طراحی نکنیم؛ بلکه باید معماری آن ظرفیت پاسخ به نسل بعدی نیازها را هم داشته باشد.»
رهسا و نگاه به بازارهای منطقه
بخش دیگری از برنامه رهسا به توسعه همکاریهای بینالمللی مربوط میشود. اسدی میگوید: «در سالهای اخیر همکاریهایی با مجموعههای فناوری خارج از کشور شکل دادهایم و در برخی حوزهها تیمهای فنی روی توسعه مشترک محصول و انتقال تجربه کار کردهاند. برای ما مهم است محصولی توسعه دهیم که از نظر معماری و استاندارد بتواند فراتر از بازار داخلی هم مورد استفاده قرار گیرد.»
او بدون ورود به جزئیات این همکاریها، توسعه بازارهای منطقه را یکی از مسیرهای آینده رهسا میداند و توضیح میدهد: «صنعت فناوری و امنیت ایران در بعضی حوزهها دانش و تجربه قابل توجهی دارد و اگر محصول بر مبنای استانداردهای بینالمللی طراحی شود، ظرفیت حضور در بازارهای دیگر هم وجود دارد. طبیعتاً این مسیر علاوه بر فناوری، به مدل همکاری، شناخت بازار و شرایط تجاری هر کشور وابسته است.»
به گفته اسدی، هدف رهسا این است که به یک بازیگر اثرگذار در حوزه اعتماد دیجیتال تبدیل شود؛ شرکتی که بتواند از هویت و دسترسی تا امضای دیجیتال، امنیت تراکنش و زیرساختهای رمزنگاری، اجزای اصلی اعتماد در خدمات دیجیتال را پوشش دهد: «در کنار آن، توسعه همکاریهای بینالمللی و حضور تدریجی در بازارهای منطقه را هم دنبال میکنیم.»
در نهایت، اسدی جایگاه موردنظر رهسا را اینطور توصیف میکند:
«رهسا صرفاً ارائهدهنده محصولات امنیتی نیست؛ ما خودمان را سازنده زیرساخت اعتماد دیجیتال برای سازمانها میدانیم. نشانه، مدیریت هویت و دسترسی، Passwordless، PKI، FIDO، امضای دیجیتال و راهکارهای امنیت تراکنش برای ما اجزای جدا از هم نیستند؛ هرکدام بخشی از زنجیرهای هستند که باید به سازمان کمک کند خدمات دیجیتال را با اطمینان، سادگی و قابلیت توسعه بیشتری ارائه کند.»
این تعریف نشان میدهد رهسا پس از بیش از دو دهه فعالیت، مسیر رشد خود را نه فقط در افزایش تعداد محصولات امنیتی، بلکه در حضور عمیقتر در معماری هویت، اعتماد و فرایندهای حیاتی مشتریان جستوجو میکند؛ مسیری که با دیجیتالیترشدن خدمات مالی و سازمانی، گسترش هوش مصنوعی و پیچیدهترشدن تهدیدهای سایبری، اهمیت بیشتری پیدا خواهد کرد.